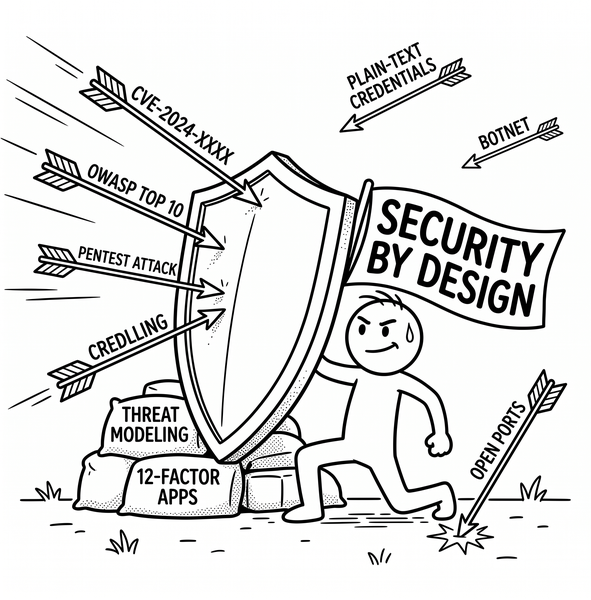
Security by design: dejar de parchear agujeros que tú mismo creaste
Por qué la seguridad debe integrarse desde el diseño y no parchearse al final: threat modeling, OWASP, 12-Factor Apps, CVEs y pentesting.
Actualizado 29 may 2026 · 1 formatos
// Misma área
Temas relacionados.
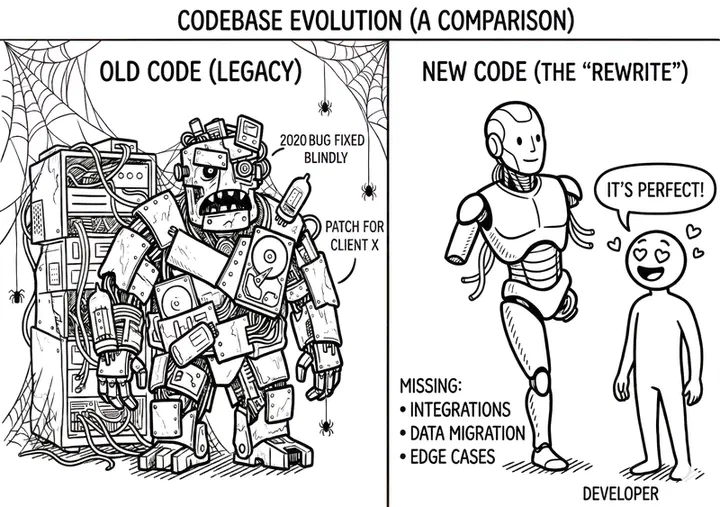
Reescribir desde cero: 'sujétame el cubata'
El impulso de tirar el código y reescribir desde cero casi siempre sale caro: por qué subestimamos el coste real y cuándo tiene sentido hacerlo.
12 min
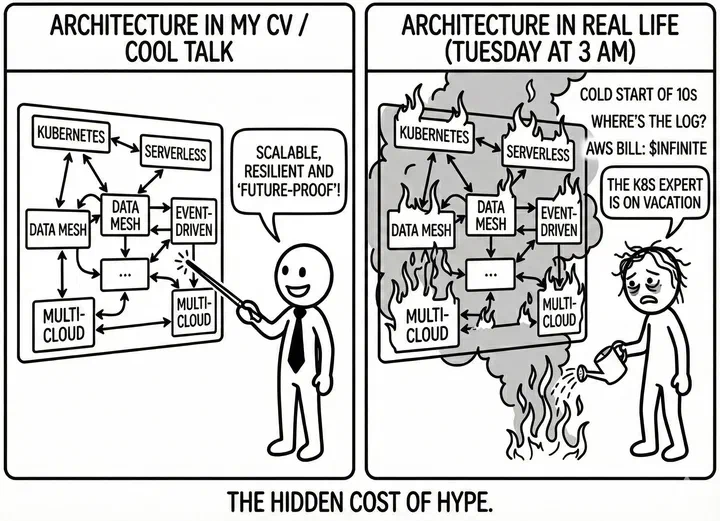
Cómo tomar decisiones técnicas sin vender tu alma al hype
Hay decisiones técnicas y hay decisiones orientadas al hype. Aprende a distinguirlas antes de que tu equipo pase los próximos dos años apagando fuegos en tu nueva arquitectura.
15 min
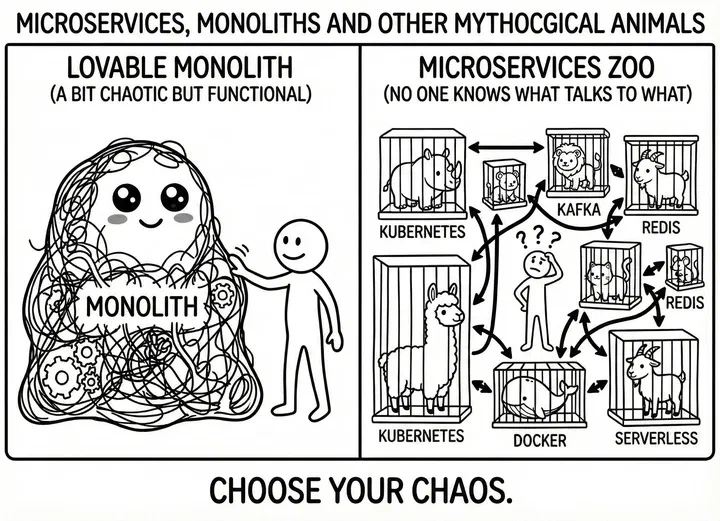
Microservicios, monolitos y otras criaturas mitológicas
Hay arquitecturas que se eligen con calma. Luego está la vida real. Un criterio práctico para elegir entre monolito, microservicios e híbridos, sin convertirlo en una guerra de bandas.
9 min15 min